Protezione dalle vulnerabilità
Il plugin di protezione dalle vulnerabilità di Kinsta, basato su Patchstack, è un servizio di sicurezza per WordPress pensato per prevenire gli attacchi prima ancora che si verifichino. Invece di aspettare che un sito venga infettato per poi ripulirlo, controlla continuamente il core di WordPress, i plugin e i temi confrontandoli con un database delle vulnerabilità sempre aggiornato. Inoltre, blocca i tentativi di sfruttare le vulnerabilità note, anche prima che lo sviluppatore del plugin o del tema rilasci una correzione ufficiale.
Il plugin di protezione dalle vulnerabilità viene installato automaticamente sui siti WordPress ospitati da Kinsta. Viene installato come plugin “must-use”, quindi non compare nell’elenco principale dei plugin installati in WordPress e non può essere disattivato né rimosso. Puoi visualizzarlo in Plugin > Must-use. Puoi verificare che sia installato e attivo nella pagina Informazioni del tuo sito su MyKinsta.

Perché la protezione dalle vulnerabilità è importante
Gli attacchi ai siti WordPress stanno diventando sempre più comuni e la maggior parte prende di mira vulnerabilità note presenti nei plugin e nei temi. Ogni settimana vengono rese note nuove vulnerabilità e spesso c’è un intervallo di tempo tra il momento in cui una vulnerabilità diventa di dominio pubblico e quello in cui è disponibile e applicata una correzione. È proprio in quel lasso di tempo che i siti sono più a rischio.
Una singola violazione può costare cara. Il ripristino di un sito compromesso può richiedere giorni o settimane. In quel lasso di tempo, potresti andare incontro a ordini e ricavi persi, alla divulgazione dei dati dei clienti e a danni duraturi alla tua reputazione. La protezione dalle vulnerabilità è pensata per colmare quel lasso di tempo, bloccando i tentativi di sfruttare le vulnerabilità note, spesso prima ancora che un hacker riesca a raggiungere il tuo sito.
Come funziona la protezione dalle vulnerabilità
- Rilevamento: i plugin, i temi e la versione del core di WordPress che hai installato vengono confrontati con il database delle vulnerabilità di Patchstack, e i problemi appena scoperti che riguardano il tuo sito vengono identificati rapidamente.
- Protezione: quando viene individuata una vulnerabilità, le richieste dannose che tentano di sfruttarla vengono bloccate. I file dei tuoi plugin e temi non vengono modificati e il tuo sito rimane protetto anche prima che lo sviluppatore rilasci un aggiornamento.
- Prevenzione: Patchstack collabora direttamente con gli sviluppatori di plugin e i ricercatori di sicurezza, il che significa che le vulnerabilità vengono spesso individuate e risolte dagli sviluppatori prima ancora che vengano rese pubbliche.
Protezione dalle vulnerabilità e sicurezza esistente di Kinsta
Ogni sito ospitato su Kinsta beneficia già di una sicurezza a livello di piattaforma. Ciò include il firewall di livello aziendale di Cloudflare, la mitigazione degli attacchi DDoS, i firewall hardware, il monitoraggio continuo del traffico e il blocco automatico del traffico proveniente da indirizzi IP e fonti collegate a minacce note. Puoi anche usare Protezione bot in MyKinsta per controllare come il traffico automatizzato e sospetto viene consentito, sottoposto a verifica o bloccato sul tuo sito.
Queste protezioni si concentrano su chi sta inviando traffico al tuo sito. Filtrano le richieste provenienti da fonti dannose note, dal traffico di attacco e dai bot, spesso prima ancora che raggiungano il tuo server.
La protezione dalle vulnerabilità aggiunge un ulteriore livello che si concentra su cosa una richiesta sta cercando di fare. Sa quali versioni del core di WordPress, dei plugin e dei temi utilizza il tuo sito e quali vulnerabilità note li riguardano. Può quindi bloccare le richieste che tentano di sfruttare quelle specifiche vulnerabilità, anche se la richiesta proviene da una fonte che sembra legittima e supera i controlli a livello di rete.
Le due funzionalità lavorano insieme. La sicurezza della piattaforma e la protezione dai bot riducono il volume di traffico dannoso che raggiunge il tuo sito, mentre la protezione dalle vulnerabilità ti difende dagli attacchi mirati al software specifico in esecuzione sul tuo sito.
Aggiornamenti di plugin e temi
La protezione dalle vulnerabilità mantiene il tuo sito al sicuro nel frattempo, ma non sostituisce gli aggiornamenti. Quando uno sviluppatore rilascia una correzione per un plugin o un tema vulnerabile, aggiornalo il prima possibile. Gli aggiornamenti risolvono il problema alla base nel codice, mentre le regole di protezione bloccano solo i modi noti per sfruttarlo.
Risoluzione dei problemi relativi alla protezione dalle vulnerabilità
La protezione dalle vulnerabilità fa parte della sicurezza di Kinsta per i siti WordPress e non può essere disattivata; inoltre, il plugin non può essere rimosso. Se sospetti che stia causando un problema sul tuo sito, contatta il nostro team di supporto e provvederemo a indagare.
Siti con il plugin Patchstack già installato
Se sul tuo sito è già installato un plugin Patchstack, la protezione dalle vulnerabilità di Kinsta non è abilitata su quel sito. Kinsta verifica questa situazione due volte al giorno, quindi eventuali modifiche entrano in vigore entro 12 ore:
- Se installi il tuo plugin Patchstack dopo che la protezione dalle vulnerabilità è stata attivata, Kinsta disattiva la protezione dalle vulnerabilità e rimuove la sua licenza Patchstack dal tuo sito. Per continuare a usare il tuo plugin Patchstack, avrai bisogno di una tua licenza Patchstack.
- Se rimuovi il tuo plugin Patchstack, Kinsta attiva automaticamente la protezione dalle vulnerabilità.
Per passare alla protezione dalle vulnerabilità di Kinsta, rimuovi il tuo plugin Patchstack: la protezione dalle vulnerabilità verrà attivata entro 12 ore. Se hai qualche problema, contatta il nostro team di supporto.
Reti multisito
Su una rete WordPress multisito, può essere attiva solo un’installazione di Patchstack alla volta su tutta la rete. La protezione dalle vulnerabilità copre tutti i siti della rete, quindi non devi installare o attivare Patchstack sui singoli siti secondari.
Strutture di directory personalizzate e distribuzioni
Il plugin di protezione dalle vulnerabilità di Kinsta è memorizzato nel container del tuo sito, al di fuori della directory del codice di WordPress, e viene caricato automaticamente tramite hook PHP. Questo significa che non troverai i file del plugin nel codice del tuo sito, ma apparirà comunque in WordPress sotto Plugin > Must-Use, e il tuo sito sarà comunque protetto.
Poiché il plugin è separato dal codice del sito, le strutture di directory personalizzate come Bedrock, le configurazioni basate su Composer e i processi di distribuzione non richiedono alcuna gestione speciale o esclusione. La protezione dalle vulnerabilità viene caricata automaticamente, indipendentemente da come viene gestito il codice del sito.
Siti creati senza WordPress
La protezione dalle vulnerabilità viene installata automaticamente solo quando installi WordPress durante la creazione di un sito su MyKinsta. Se crei un sito senza installare WordPress, il plugin non verrà installato.
Cosa non copre la protezione dalle vulnerabilità
La protezione dalle vulnerabilità è incentrata sulla prevenzione, non sulla pulizia. Non esegue la scansione né rimuove il malware già presente. Se il tuo sito è già stato compromesso, consulta la sezione Rimozione del malware.
Domande frequenti
Quando verrà attivata la protezione dalle vulnerabilità sul mio sito?
Stiamo implementando la protezione dalle vulnerabilità sui nuovi siti dall’8 ottobre 2026 e su quelli esistenti dal 14 ottobre 2026.
Ci saranno tempi di inattività durante l’implementazione?
No. L’implementazione non causerà alcun periodo di inattività sul tuo sito.
Come faccio a sapere se la protezione dalle vulnerabilità è attiva sul mio sito?
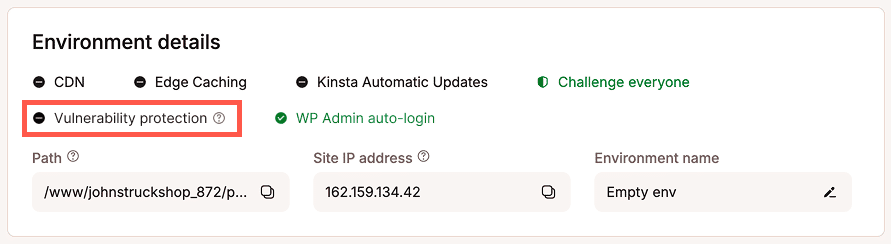
Vai alla pagina Informazioni del tuo sito in MyKinsta. Un indicatore di stato mostra se la protezione dalle vulnerabilità di Kinsta è installata e attiva.
Se la protezione dalle vulnerabilità non è ancora attiva o se il tuo sito utilizza il proprio plugin Patchstack, l’indicatore mostrerà “Protezione dalle vulnerabilità disabilitata”. Se hai recentemente rimosso il tuo plugin Patchstack, l’indicatore potrebbe rimanere su “disabilitata” fino a quando il prossimo controllo di Kinsta non installerà e attiverà la protezione dalle vulnerabilità.
Come faccio a capire se sto usando la protezione dalle vulnerabilità di Kinsta o il mio plugin Patchstack?
Vai alla pagina Info del tuo sito in MyKinsta. Se l’indicatore di stato mostra “Protezione dalle vulnerabilità attiva”, il tuo sito sta utilizzando la protezione dalle vulnerabilità di Kinsta. In caso contrario, accedi alla tua dashboard di WordPress e vai su Plugin per verificare se il tuo plugin Patchstack è installato. Il tuo plugin Patchstack compare nell’elenco principale dei plugin, mentre la protezione dalle vulnerabilità di Kinsta è un plugin obbligatorio, quindi compare solo in Plugin > Must-use.
Posso disattivare la protezione dalle vulnerabilità?
No. La protezione dalle vulnerabilità fa parte della sicurezza offerta da Kinsta per i siti WordPress e non può essere disattivata né rimossa. Tuttavia, se preferisci utilizzare il tuo plugin Patchstack, puoi installarlo e Kinsta rimuoverà il proprio plugin di protezione dalle vulnerabilità al prossimo controllo periodico. Se in seguito rimuovi il tuo plugin Patchstack, Kinsta reinstallerà e attiverà automaticamente la protezione dalle vulnerabilità. Per ulteriori informazioni, consulta la sezione Siti con un plugin Patchstack già installato. Se sospetti che la protezione dalle vulnerabilità stia causando un problema, il nostro team di supporto può anche disattivarla temporaneamente mentre indaga.
Ho già un plugin di sicurezza. Perché mi serve anche questo?
Se il tuo sito ha già il proprio plugin Patchstack, non attiveremo la protezione dalle vulnerabilità su quel sito. Se usi un plugin di sicurezza diverso, la protezione dalle vulnerabilità viene comunque installata come parte della sicurezza di Kinsta. Funziona insieme ai tuoi strumenti esistenti bloccando i tentativi di sfruttare le vulnerabilità note nei plugin, nei temi e nella versione di WordPress specifici utilizzati dal tuo sito.
Mi verrà addebitato un costo aggiuntivo per la protezione dalle vulnerabilità?
No. La protezione dalle vulnerabilità è inclusa nel tuo hosting Kinsta senza costi aggiuntivi.
Qual è la differenza tra la protezione dalle vulnerabilità e Patchstack?
La protezione dalle vulnerabilità è il servizio di sicurezza di Kinsta, basato su Patchstack, ed è inclusa nel tuo hosting. Patchstack offre anche un proprio plugin, che puoi installare e gestire separatamente tramite un account Patchstack.
In che modo la protezione dalle vulnerabilità è diversa dalla protezione dai bot?
Protezione bot si concentra su chi invia traffico al tuo sito, filtrando le richieste provenienti da fonti dannose note e dai bot. La protezione dalle vulnerabilità si concentra su ciò che una richiesta sta cercando di fare, bloccando i tentativi di sfruttare vulnerabilità note nel software del tuo sito, anche da fonti che sembrano legittime. Per maggiori dettagli, dai un’occhiata alla sezione “Protezione dalle vulnerabilità” e alle misure di sicurezza esistenti di Kinsta qui sopra.