No nos gusta ser pesados, pero nos esforzamos de verdad para avisarte cuando hay algún problema con tu sitio de WordPress. Desde errores inesperados hasta noticias sobre fallos de seguridad en el software que usas, tenemos una notificación para cada cosa.
En cuanto a las vulnerabilidades de los plugins y temas de tu sitio web, te las mostramos de forma destacada en el panel de control de MyKinsta y te ofrecemos herramientas para mantenerte al día con las correcciones de seguridad que publican sus desarrolladores.
El problema es que siempre hay un lapso de tiempo entre el descubrimiento de una vulnerabilidad en WordPress y la disponibilidad de una solución. Los hackers malintencionados están deseando aprovechar esa oportunidad, y ahora la IA les está ayudando a hacerlo aún mejor.
Por eso Kinsta está lanzando un nuevo nivel de seguridad para WordPress: la Protección contra Vulnerabilidades, con tecnología de Patchstack, que se encarga de bloquear el código vulnerable incluso antes de que se haya corregido.
La protección contra vulnerabilidades de Kinsta ofrece un parche virtual para cualquier fallo de seguridad en el núcleo de WordPress o en los numerosos plugins y temas, tan pronto como se descubre un problema y se registra en la base de datos de Patchstack. Un parche virtual no modifica el código de tu sitio web, pero puede bloquear los intentos de los hackers de aprovechar esas vulnerabilidades concretas.
La protección contra vulnerabilidades de Kinsta no solo es potente y rápida, sino que además es gratis. Y se suma a todas las medidas que ya tomamos con los cortafuegos, la mitigación de ataques DDoS, los cortafuegos de hardware, la monitorización del tráfico y nuestro nuevo servicio de Protección contra Bots.
Todos los nuevos entornos de WordPress creados en Kinsta ahora vienen con la Protección contra Vulnerabilidades activada. A partir del 14 de octubre, iremos implementando el servicio en todos los sitios existentes.
Cuando la Protección contra vulnerabilidades está activada, los plugins, los temas y la versión del núcleo de WordPress instalados en tu sitio se comparan con la base de datos de vulnerabilidades de Patchstack. Las solicitudes maliciosas que intentan aprovechar la vulnerabilidad se bloquean hasta que puedas actualizar con una versión de seguridad.
«¿Cómo puedo saber si está instalada la Protección contra Vulnerabilidades?»
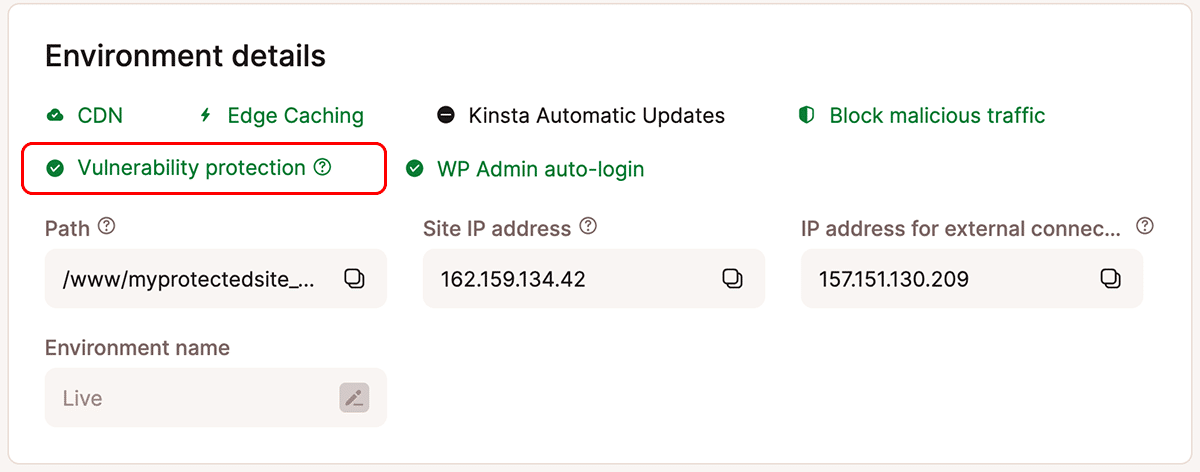
Puedes confirmar que la Protección contra vulnerabilidades está activada en MyKinsta yendo a Sitios > nombre del sitio para acceder a la página de Información del sitio y, a continuación, desplazándote hacia abajo para ver los Detalles del Entorno. Los entornos mostrarán una marca de verificación verde junto a Protección contra Vulnerabilidades cuando esté activada:
En WordPress, la Protección contra Vulnerabilidades de Kinsta se instala como otro plugin Must-Use (de uso obligatorio). Puedes confirmar su instalación en el panel de administración de WordPress seleccionando Plugins en el menú de la izquierda y, a continuación, eligiendo la pestaña Must-Use (Imprescindible):
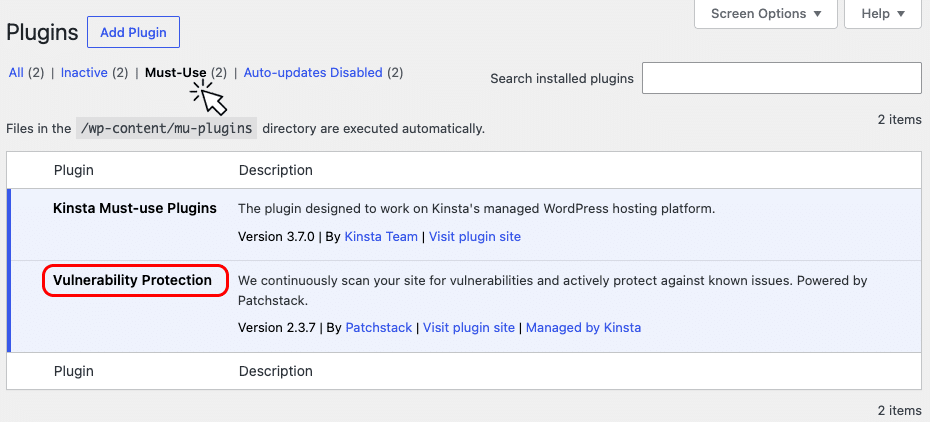
No hay opciones para desactivar ni eliminar los plugins de la lista Must-Use.
«¿Esto significa que puedo dejar de preocuparme por esas actualizaciones de WordPress?»
La tecnología Patchstack, que impulsa la Protección contra Vulnerabilidades de Kinsta, podría resultar crucial para proteger tu sitio de WordPress frente a ataques dirigidos a vulnerabilidades recién descubiertas. Pero no es una alternativa a mantenerte al día con las actualizaciones de seguridad de los plugins, los temas y el núcleo de WordPress.
La Protección contra Vulnerabilidades es una herramienta de seguridad para tu sitio web, no una excusa para bajar la guardia. Sigue siendo fundamental estar al día con las actualizaciones de software de tu sitio de WordPress, sobre todo aquellas que corrigen fallos de seguridad. Si no tienes tiempo para encargarte de ello manualmente, las Actualizaciones Automáticas de Kinsta y los actualizadores integrados en WordPress pueden echarte una mano.
«Ya tengo Patchstack instalado en mi sitio»
Si eres cliente de Kinsta y ya utilizas Patchstack, ¡enhorabuena por tomarte en serio la protección de tu sitio de WordPress! Al añadir la Protección contra vulnerabilidades a los entornos de WordPress existentes, omitiremos aquellos en los que ya esté instalado el plugin de Patchstack. Puedes seguir utilizando la instancia de Patchstack para la que ya tienes licencia.
Los sistemas de Kinsta comprueban periódicamente si hay sitios web sin la Protección contra Vulnerabilidades. Si eliminas tu propia instalación del plugin de Patchstack, instalaremos nuestra versión (normalmente en un plazo de 12 horas). Así que puedes pasarte a la Protección contra Vulnerabilidades gratuita de Kinsta simplemente desactivando y eliminando tu propio plugin de Patchstack.
Por otro lado, si la Protección contra Vulnerabilidades de Kinsta está activada en tu sitio web, pero prefieres gestionar Patchstack tú mismo, puedes comprar una licencia e instalar el plugin. Kinsta detectará que has instalado Patchstack y desactivará automáticamente nuestra implementación.
Más información sobre la Protección contra Vulnerabilidades
En nuestra documentación encontrarás toda la información sobre la Protección contra Vulnerabilidades de Kinsta.